Das Versprechen gilt
Android war offen von Anfang an – Linux am Handy, seit 2008. Von der Website des Herstellers. Aus dem freien App-Store F-Droid. Vom USB-Stick. Jede Installation über eine .apk-Datei war ohne Genehmigung möglich. Ohne Ausweis. Ohne Google-Konto. Ohne PlayStore-Zwang.
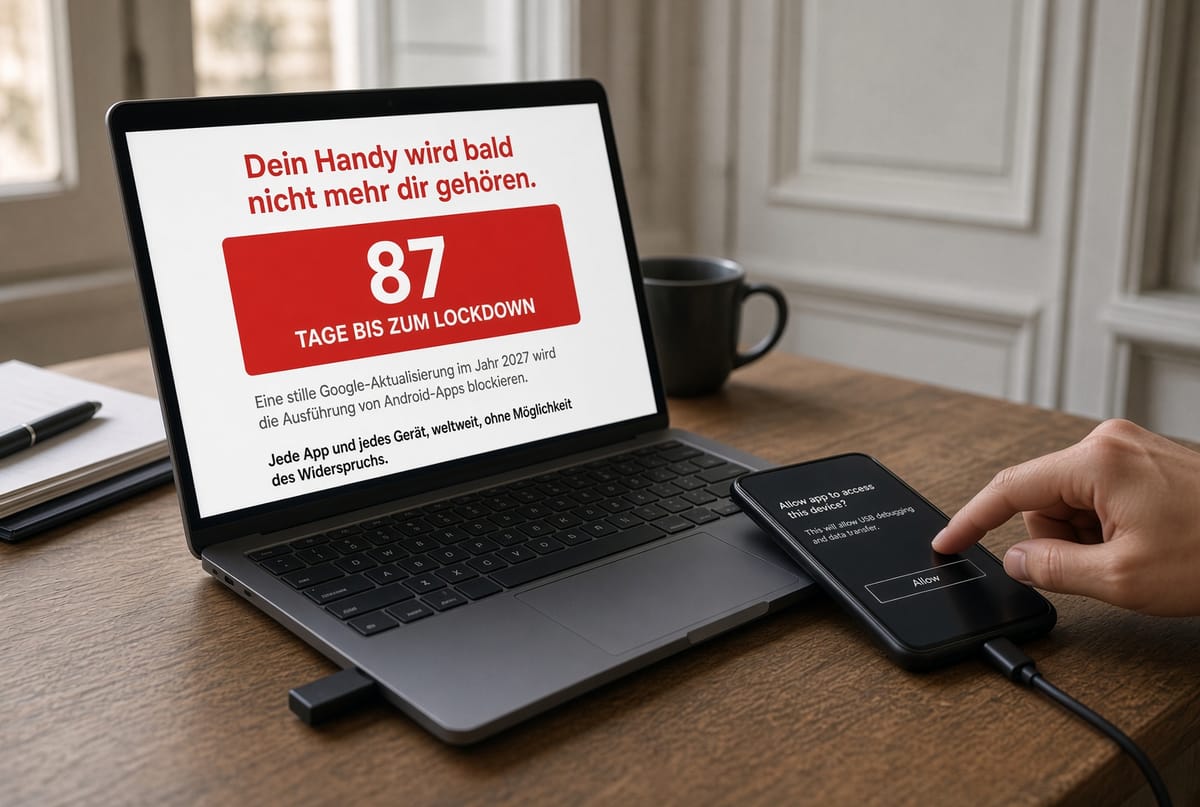
XED /LIVE-Stick – Linux direkt vom Stick, ohne Installation
Einleitung
Schau auf die Zahl. Am 6. Oktober 2026 waren es noch 87 Tage. Bis zu dem Moment, ab dem Google auf zertifizierten Android-Geräten Apps blockieren will, deren Entwickler sich nicht bei Google registriert, nicht ausgewiesen und nicht bezahlt haben. Keep Android Open nennt das den Lockdown: Dein Handy wird bald nicht mehr dir gehören.
Das betrifft über drei Milliarden aktive Android-Geräte – grob jeden zweiten Menschen über zehn Jahre. Trifft es auch dich? Es läuft an fast allen vorbei, die es betrifft. Kein Aufschrei in der U-Bahn. Kein Hinweis im Play Store. Dabei geht es um die eine Freiheit, die ein Windows- oder Linux-Laptop nie aufgegeben hat: Du installierst, was du willst. Nicht, was der Hersteller freigibt.
Fast zwanzig Jahre lang war genau das der Unterschied zum iPhone. Eine APK von der Seite des Herstellers, aus F-Droid, von einem USB-Stick, war eine Installation, keine Genehmigung. Der Play Store war ein Weg. Nicht der einzige Weg.
Was Google wirklich prüft
Google prüft nicht deinen Code. Google prüft, wer du bist.
Ab 2027 soll eine App auf zertifizierten Telefonen (praktisch allen Android-Handys) nur noch ohne Umweg installiert werden, wenn ihr Paketname und ihr Signaturschlüssel bei Google auf eine ausgewiesene Person oder Firma registriert sind. Ob die App gut oder schlecht ist, spielt keine Rolle. Google sagt selbst, dass die Verifizierung keine Informationen über Inhalt oder Funktion einer App sammelt.
Die erste Welle hat am 30. September 2026 in Brasilien, Indonesien, Singapur und Thailand begonnen, zuerst für teilnehmende Stores. Weltweit und für jede Quelle ist es für 2027 angekündigt. Ausgeliefert als stilles Update der Play-Dienste. Kein Gesetz, das du ablehnen kannst.
Wer fällt durch? Nicht die großen Player. Nicht Signal. Signal ist im Play Store und damit bei Google registriert. Durch fallen die, die sich nicht ausweisen wollen oder können: Molly, der gehärtete Signal-Fork. Der F-Droid-Client. Und jede F-Droid-App, deren Entwickler F-Droids Schlüssel nicht bei Google einträgt. Nicht weil diese Apps schaden. Weil sie keine Kundennummer bei Google haben wollen.
Die Schleuse und der Ausgang
Google schafft Sideload nicht ab. Google macht ihn zur Schleuse: Entwicklermodus an, eine Abfrage, ob dich jemand dazu überredet, Neustart, 24 Stunden warten, mit Fingerabdruck oder PIN bestätigen. Das Kleingedruckte: Nicht registrierte Apps lassen sich danach nur mit dieser Freigabe installieren und aktualisieren. Und die Schleuse läuft über die Play-Dienste. Google kann sie jederzeit verändern.
Ein Ausgang bleibt, den Google selbst ausnimmt: ADB, die Android Debug Bridge. Laut Googles eigener FAQ ändert sich an ADB nichts, und die 24 Stunden gelten dafür nicht. ADB ist Teil des Android Open Source Project und steht unter der Apache-Lizenz 2.0. Der Rechner spricht mit dem Dienst adbd auf dem Telefon, über ein Kabel oder über WLAN. adb install fragt keinen Play Store und kein Konto. Das ist keine Lücke für Hacker. Das ist der Ausgang, den Google selbst akzeptiert.
Drei von hundert
Jetzt kommt der Teil, über den fast niemand spricht.
Wer sein Telefon ganz befreien will, braucht ein freies System wie GrapheneOS oder LineageOS. Dafür muss sich der Bootloader entsperren lassen. Genau das haben die Hersteller still abgeschafft. Samsung 2025 mit One UI 8 in allen Regionen. vivo seit 2022, Huawei seit 2018, Honor in der Praxis. Xiaomi nur per Antrag, Quiz und ein Gerät pro Jahr. Telefone mit Unisoc-Chip, wie das Moto G35, nie.
Rechnet man die Marktanteile von 2025 zusammen, lassen sich nur rund drei von hundert Android-Telefonen ohne Antrag beim Hersteller öffnen. Knapp vier von fünf gar nicht.
Erst haben die Hersteller das Betriebssystem gesperrt. Jetzt sperrt Google die Apps. Eine Absprache kann niemand belegen. Die Anreize zeigen aber in dieselbe Richtung: Bank-Apps verweigern auf geöffneten Geräten den Dienst, Hersteller sparen Support und Haftung, und am Ende führt jeder Weg in denselben Store.
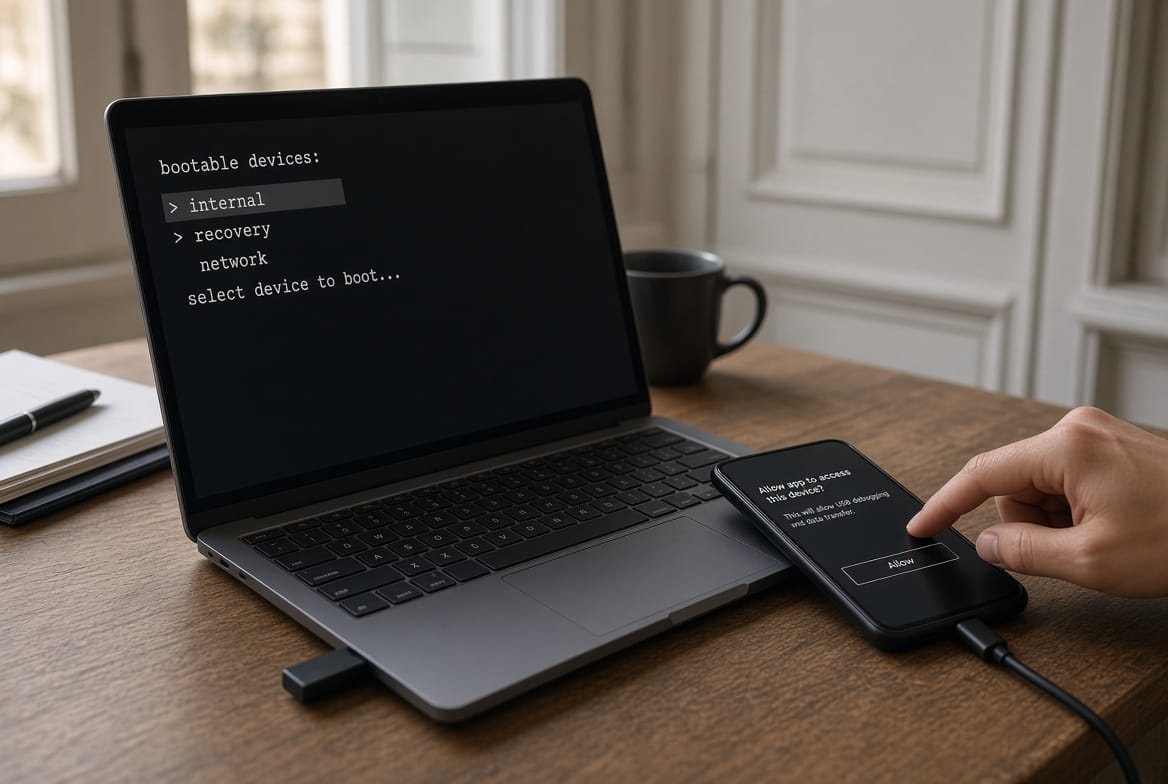
Ein Stick für die Mehrheit
Daraus folgt eine klare Entscheidung. Der XED /LIVE Install & Rescue-Stick ist für die Mehrheit gebaut: für Handys mit dem Android, das der Hersteller vorinstalliert hat. Das sind fast alle, und die meisten davon lassen sich gar nicht öffnen. Zum Beispiel dein Samsung, dein Xiaomi, dein günstiges Motorola.
Du brauchst nur einen gewöhnlichen Laptop mit Windows oder Linux und den XED /LIVE-Stick. Er startet Debian GNU/Linux direkt vom Stick. Ohne Installation. Dein Laptop bleibt, wie er ist, denn sein eigenes Betriebssystem wird dabei gar nicht verwendet. Auf dem Bildschirm erscheint ein einfaches Auswahlmenü. Linux-Befehle musst du nicht kennen.
Am Telefon, einmal:
- Einstellungen, Über das Telefon, siebenmal auf die Build-Nummer tippen.
- Entwickleroptionen, USB-Debugging an.
- Kabel in den Laptop mit dem Stick oder WLAN-Freigabe. Auf dem Telefon „Zulassen“ tippen.
Am Laptop mit dem Stick wählst du deine Apps: Molly, F-Droid und mehr. Kein Google-Konto. Kein Play Store. Danach Debugging wieder aus.
Der Stick holt jede App frisch von der offiziellen Quelle im Internet und prüft sie, bevor er sie installiert. Er kennt den Signaturschlüssel jeder App und lehnt jede Datei ab, die nicht passt. Und er beantwortet die Frage, die kein anderer Ratgeber stellt: Wie bleiben deine Apps aktuell?
- Mit der Schleuse: Der Stick begleitet dich einmal durch Googles 24-Stunden-Freigabe. Danach aktualisiert F-Droid deine Apps selbst, und die Entwickleroptionen sind wieder aus. Auf genau diesen Schalter achten viele Bank-Apps.
- Ohne Schleuse: Du steckst das Telefon ab und zu an den Stick. Er bringt die Updates mit.
Die Freiheit, die der Laptop nie abgegeben hat, liegt an diesem Kabel – oder im WLAN.
Für die, die mehr wollen
Wer ein passendes Gerät hat oder sich eines kauft, geht weiter. Der Stick flasht nach deinem Ja:
- GrapheneOS auf ein Pixel 9a oder 10a, danach Bootloader wieder sicher geschlossen. Google Play läuft dort auf Wunsch eingesperrt in einer Sandbox, neben allen freien Apps.
- LineageOS mit microG auf ein Moto G84.
- CalyxOS auf ein Moto G34, mit dem ehrlichen Hinweis, dass die Pflege voraussichtlich im Januar 2027 endet.
Auf diesen Systemen gibt es Googles Prüfung gar nicht. Nach einem Reset bleibt das System frei. Ein gebrauchtes Pixel ist heute der günstigste Weg zu einem wirklich freien und sicheren Telefon. Motorola hat im März 2026 eine Partnerschaft mit GrapheneOS angekündigt, die ersten Geräte sollen 2027 kommen, als Flaggschiffe.
Ein Gerät oder zwei
Wer eine Bank-App oder Google Wallet braucht, braucht oft ein Telefon, das Googles Geräteprüfung besteht. Mit GrapheneOS und eingesperrtem Google Play gelingt beides auf einem Gerät am ehesten. Viele Bank-Apps laufen dort, aber nicht alle.
Sonst eben zwei. Das ist kein Verrat. Das erste gehört dir. Das zweite ist das, was Arbeitgeber und Bank verlangen, und auch darauf installiert der Stick Molly und F-Droid. Die Bank bleibt ein ehrlicher Grund für das Zweitgerät. Sie ist kein Argument, das erste Telefon dem Store zu überlassen.
Wem vertraust du?
Den wenigen zentral geführten Konzernen und den Regierungen, die Druck auf sie machen können? Oder der Open-Source-Community mit ihrem offenen, überprüfbaren Code?
Wer einen Prüfpunkt baut, lädt Behörden ein, ihn zu benutzen. Wer eine Datenbank aller Entwickler baut, lädt Regierungen ein, Zugriff zu verlangen. 2021 verschwand die Wahl-App von Nawalnys Team am Tag der Duma-Wahl aus den Stores von Google und Apple, nachdem die Behörden Berichten zufolge Druck auf die Mitarbeiter vor Ort gemacht hatten.
Der Code existierte weiter. Abgeschnitten wurde der Weg zu den Menschen, genau dort, wo ein Konzern mit Firmensitz stand. Und schon heute gilt laut Googles eigener Dokumentation: In sanktionierten Ländern kann sich kein Entwickler verifizieren lassen. Wer weltweit Software verteilen darf, entscheidet künftig auch das US-Sanktionsrecht.
Bitcoin zeigt das Gegenmodell. Bitcoin ist nicht unverwundbar, weil seine Entwickler unsichtbar wären. Es ist unverwundbar, weil keiner von ihnen unverzichtbar ist. Jeder kann den Code prüfen, nachbauen und weitergeben. Vertrauen entsteht durch Nachprüfbarkeit, nicht durch einen Ausweis.
Der Stick folgt diesem Modell. Seine Apps sind Open Source, ihre Schlüssel werden festgeschrieben, sein eigener Bauplan ist offen. Jeder kann den Stick selbst bauen und auch für Freunde verwenden. Der Stick wird immer schlank ausgeliefert und lädt nach, was man braucht.
Das ist keine Randmeinung. Den offenen Brief gegen Googles Programm haben 71 Organisationen aus 23 Ländern unterschrieben, darunter F-Droid, GrapheneOS, LineageOS, Molly, das Tor-Projekt, KDE, GNOME, der Chaos Computer Club, die EFF, epicenter.works aus Österreich und BEUC, der europäische Dachverband der Verbraucherschützer.
Eine Abstimmung, die keine Mehrheit brauchte
Dasselbe Muster zeigt sich im EU-Parlament. Am 9. Juli 2026 stimmten die Abgeordneten über die Verlängerung der Scan-Ausnahme ab, die als Chat Control bekannt ist. 314 Abgeordnete waren dagegen, 276 dafür. Durchgekommen ist der Text trotzdem: 112 fehlten, und für ein Verwerfen hätte es eine absolute Mehrheit gebraucht.
Es ist keine Pflicht, jede verschlüsselte Nachricht zu lesen, sondern die Verlängerung einer Ausnahme bis 2028: Anbieter dürfen freiwillig durchsuchen. Ende-zu-Ende-verschlüsselte Dienste nimmt der Parlamentstext aus. Ob der Rat das akzeptiert, ist offen. Chat Control 2.0 steht diesen Herbst wieder auf der Tagesordnung. Wer eine Ausnahme erst freiwillig macht und sie dann zur Bedingung für den Marktzugang, hat die Durchsuchung nicht verhindert. Er hat sie vertagt.
Fazit
Das Versprechen war nie, dass Google keinen eigenen proprietäre PlayStore aufs Telefon bringt. Das Versprechen war, dass jeder auch ohne Google PlayStore jedes Programm installieren darf. Es gilt noch. Man muss es nur wieder selbst in die Hand nehmen.
Die Lösung ist offen. Sie heißt ADB. Sie liegt auf einem Stick, der auf jedem Windows- oder Linux-Laptop bootet. Siebenmal auf die Build-Nummer tippen. Ein USB-Kabel oder WLAN-Freigabe. Ein Ja. Danach installierst du wieder komfortabel und fachlich fundiert, was du willst. Ohne Google-Konto. Ohne Play Store.
Was du jetzt tust
- Lies https://keepandroidopen.org/ — dort steht die Zahl, nicht nur die Empörung.
- Installiere heute Molly und F-Droid.
- Noch reicht auf einem normalen Telefon (mit Hersteller Stock-Android) ein tippen auf „unbekannte Apps erlauben“. Warte nicht, bis dir das in einigen Monaten erschwert wird.
- Hol dir den Stick, wenn es einfach und dauerhaft sein soll und wenn du anderen helfen willst.
- Bevor du ein neues Telefon kaufst, frag, ob sich sein Bootloader öffnen lässt. Bei Samsung, Honor, vivo und Huawei lautet die Antwort heute: nein.
- Sag es einer Person, die diesen Blog nicht liest. 2026 gibt es keinen Aufschrei, solange niemand hinsieht.
Der Stick bootet das freie Debian GNU/Linux. Er wartet auf dein Ja. Nicht auf deine Registrierung.
Weiterlesen, nicht statt diesem Text:
- Keep Android Open: https://keepandroidopen.org/
- Google, Zeitlinie der Entwickler-Prüfung: https://developer.android.com/developer-verification
- Google, FAQ zu ADB, Schleuse und Updates: https://developer.android.com/developer-verification/guides/faq
- Bootloader-Status aller Hersteller: https://github.com/zenfyrdev/bootloader-unlock-wall-of-shame
- Korben, zur Abstimmung: https://korben.info/en/chat-control-314-against-112-absent-text-passes.html
- PikaSim, praktische Stufen: https://pikasim.com/guides/privacy/how-to-avoid-chat-control
- Quelle des Feldleitfadens exitchatcontrol.org, MIT: https://github.com/Aurealibe/exitchatcontrol.org