Autark und unabhängig
Autark und unabhängig sein. Du verbindest dein Android Phone mit deinem Laptop mit einem USB Kabel. So einfach kannst du alle Programme wie Signal, F-Droid und vieles mehr installieren auch ohne Play-Konto und ohne eMail-Adresse. Das ist der freie Weg. Er ist kurz. Er gehört dir.
Keep Android Open - Das Versprechen gilt
Einleitung
Schau auf die Zahl. Am 6.Oktober 2026 sind es noch 87 Tage. Nicht bis zu einem neuen Telefon. Bis zu dem Moment, an dem Google auf zertifizierten Android-Geräten Apps blockieren will, deren Entwickler sich nicht registriert, nicht ausgewiesen und nicht bezahlt haben. Keep Android Open nennt das den Lockdown. Die Seite sagt es in einem Satz: Dein Handy wird bald nicht mehr dir gehören.
Das läuft gerade an Hunderten Millionen Menschen vorbei. Kein Aufschrei in der U-Bahn. Kein Hinweis im PlayStore. Eine rote Zahl auf einer Seite, die fast niemand aufmacht. Dabei geht es um dein Gerät. Um die eine Freiheit, die ein Laptop nie aufgegeben hat: Du installierst, was du willst. Nicht, was ein Laden freigibt.
Du musst kein Entwickler sein, um autark und unabhängig zu sein. Du klickst unter Einstellungen auf deinem Android Phone sieben mal auf die Build-Nummer. Danach genügt es dein Phone mit deinem Laptop mit einem USB Kabel zu verbinden und ihn mit einem XED LIVE-Stick zu booten. So einfach kannst du alle Programme wie Signal, F-Droid und vieles mehr installieren auch ohne Play-Konto und ohne eMail-Adresse . Das ist der freie Weg. Er ist kurz. Er gehört dir.

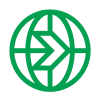
Google schafft Sideload nicht ab, aber auf praktisch allen aktuellen Android Handys (zertifizierten Geräten) will Google ab 2027 eine App, deren Entwickler sich nicht bei Google registriert (wie Bitcoin Quellcode auf Github) vom normalen bequemen Installationsvorgang verbannen. Ausgesperrt wird, wer keine Google Kundennummer bekommt, wie zum Beispiel F-Droid, oder die APK Datei direkt von der Signal APP. Ein ADB AppStore - verpackt in einer intelligenten APP am Laptop - bleibt der Weg, den Google weiterhin akzeptiert.
Nur noch wenige Tage, und fast niemand schaut hin
Die Keep Android Open Seite zählt runter bis Anfang 2027. In Brasilien, Indonesien, Singapur und Thailand hat die erste Welle schon am 30. September 2026 angefangen, zuerst für die großen Stores. Weltweit, und dann auch für die Datei von einer Website, ist es für 2027 angekündigt. Ein stilles Update der Play-Dienste. Kein Gesetz, das du ablehnen kannst. Kein Schalter, den Samsung, Xiaomi, OPPO, Honor, Google Pixel, Nokia oder Motorola dir erklärt.
Was dann fehlt, ist nicht das Telefon, es sind freie APPs. Was fehlt, ist die einfache Installation einer APK Installationsdatei: F-Droid signiert Open Source APPs selbst, nicht mit dem Ausweis einer bei Google gemeldeten Person. Genau die fallen durch. Die offizielle APK Datei von signal.org ist kein PlayStore-Eintrag. Eine App, die es nur auf der Seite des Herstellers gibt, kann so nicht mehr über den von Google gepushten Weg installiert werden.
Google schafft Sideload nicht ab. Es bleibt ein Durchgang für interessierte Power User, aber es wird einem wirklich, wirklich schwer gemacht: Neben der einfach zu aktivierenden Entwickleroption kommen Warnungen, ein Neustart, 24 Stunden warten, wieder erlauben, ...
Wenn du den XED LIVE-Stick hast, ist dein Laptop oder PC der smarte Weg. Der Laptop oder PC bleibt der Weg, den Google selbst respektiert: ADB. adb install fragt keinen PlayStore und kein Konto. Das ist keine Lücke für Hacker. Das ist der nachhaltige offene Weg, den Google nicht blockiert.
Der Aufschrei bleibt aus, weil es zu technisch ist. Paketsignatur. Verifikation. Advanced Flow. Für dich heißt es: Ab 2027 soll dein Telefon dich fragen, ob der Google Konzern die App kennt, bevor du sie installieren darfst. Der Laptop fragt das nicht. Dein Telefon hat es zwanzig Jahre lang auch nicht gefragt.
Lies die Seite, bevor du das Thema wegwischt: https://keepandroidopen.org/
Einfach autark und unabhängig sein
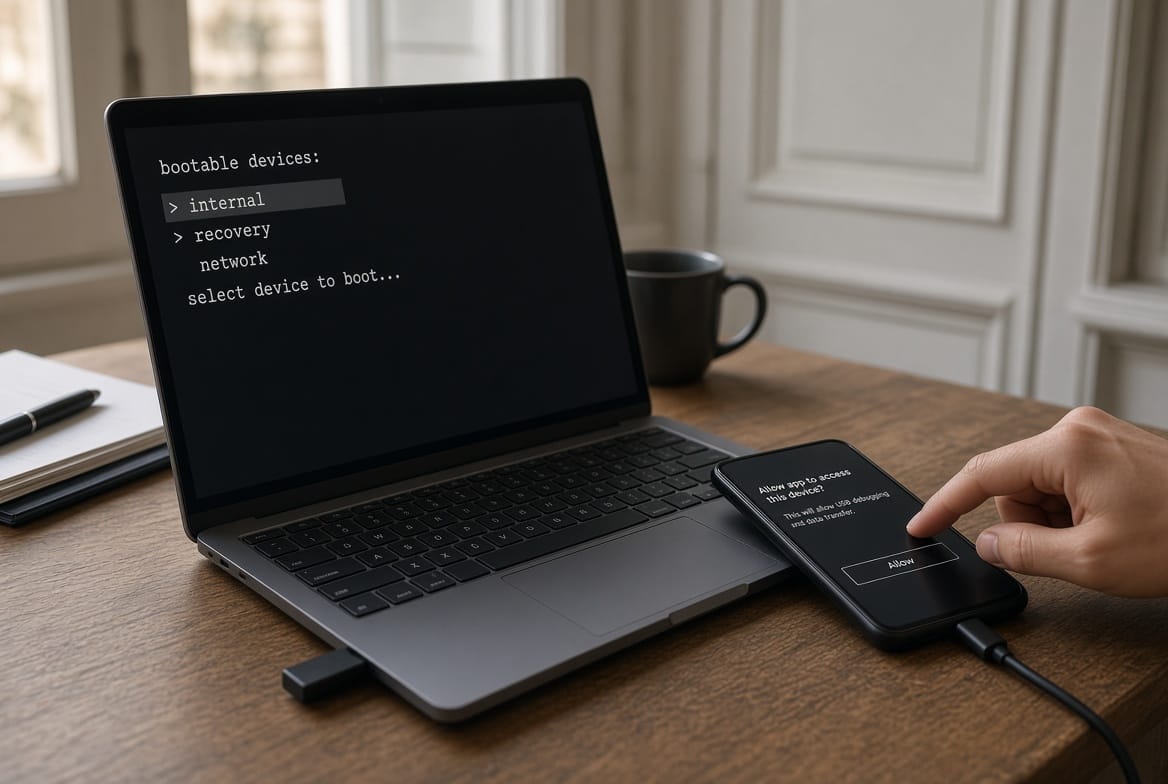
Es geht auch ohne Custom-ROM-Kurs. Du brauchst nur einen Laptop, Windows oder Linux, und den XED /LIVE Install & Rescue-Stick. Der bootet Debian. Im Terminal steht eine Auswahl, keine Kommandozeile, die du auswendig lernen musst.
Am Telefon, einmal:
- Einstellungen > Über das Telefon > sieben mal auf die Build-Nummer klicken. Damit sind die Entwickleroptionen da.
- Entwickleroptionen > USB-Debugging an.
- Kabel in den Laptop mit dem XED LIVE-Stick. Auf dem Telefon auf Zulassen tippen, wenn der Rechner fragt.
Am Laptop mit dem Stick: Signal.org - F-Droid. Weitere geprüfte Apps aus der Liste. Der Stick holt die APK Datei direkt von signal.org und von f-droid.org, prüft sie und installiert sie. Kein Google-Konto. Kein PlayStore. Danach schaltest du USB-Debugging wieder aus. Die Apps bleiben. Sie holen ihre Updates selbst.
Das ist der Game-Changer. Nicht, weil diese Lösung den Google PlayStore abschafft; - Vielmehr, weil Millionen Leute die ADB AppStore Lösung benutzen können, ohne Maintainer oder IT-Spezialist zu werden: Ein Tipp am Telefon. Ein Ja. Eine Installation. Die Freiheit, die der Laptop nie abgegeben hat, liegt am USB Kabel. Oder alternativ auch an einer WLAN Freigabe.
XED.dev - Der XED /LIVE Install & Rescue-Stick
Für dein Android Handy ist der XED LIVE-STICK mit seinem ADB AppStore und einem USB-Kabel (oder WLAN Freigabe) das Schweizer Taschenmesser:
- Google Stock-Android zum Beispiel das Motorola Stock-Android auf einem Moto G35 - das sich nicht umflashen lässt - auch als Blueprint für alle anderen Android Handys!!! - Installiere freie Open Source APPs - wie signal.org APK, F-DROID und mehr über den ADB AppStore; Die Apps holen ihre Updates später selbst.; So bleibt auch ein normales Android DEINS; ohne Google Kontozwang und ohne PlayStore. (Empfohlen 🥇)
- GrapheneOS auf einem Pixel 9a oder 10a mit Sandboxed Google Play-Diensten (eingesperrt!) und wieder geschlossenem Bootloader. Der XED LIVE-STICK bootet Debian und spricht in einer einfachen TUI APP fastboot: Unlock, Factory-Image, danach Relock als eigener Schritt. Die TUI APP ist viel einfacher als der WebUSB-Installer, und es ist nicht adb install. Der ADB AppStore kommt danach, für Signal, F-Droid und vieles mehr. Die Apps holen ihre Updates selbst. (Empfohlen 🥇)
- LineageOS for microG auf einem Motorola G84. Die Installation (flashen) läuft ähnlich wie beim GrapheneOS, der Bootloader bleibt hier aber offen! Der ADB AppStore kommt danach, für Signal, F-Droid und vieles mehr. Die Apps holen ihre Updates selbst. (Empfohlen ✔️)
Was du heute tust
- Öffne https://keepandroidopen.org/ und lies, was jeder Tag zählt. Teil die Zahl und die Lösungen aus der Community - nicht nur die Empörung.
- Installiere Signal von signal.org und F-Droid von f-droid.org. Heute reicht auf dem Stock-Telefon ein Tipp auf unbekannte Apps. Den Google PlayStore brauchst du dafür nicht. Warte nicht auf den Tag, an dem dieser Tipp zur Schleuse wird.
- Wenn du den einfachen Weg für dich und deine Freunde willst: Zeig deinen Freunden, dass du Lösungen hast: Entwickleroptionen an, USB-Debugging an, XED-Stick in den Laptop, Telefon an den Stick, Ja tippen. Danach Debugging aus. Du installierst was ihr wollt!
- Sag es einem Freund, der es noch nicht bemerkt hat. Die Tage bis Anfang 2027 sind kein Aufschrei wert, wenn sie niemand sieht. Ein USB-Kabel und ein Stick sind die Lösung, die du in der Hand hast.
Der Stick bootet das freie Debian GNU Linux. Er wartet auf dein Ja. Nicht auf eine Registrierung!
Eine Abstimmung, die keine Mehrheit brauchte
Am 9. und 10. Juli 2026 hat das Europäische Parlament über die Verlängerung der Scan-Ausnahme abgestimmt, die unter dem Namen Chat Control läuft. 314 Abgeordnete waren dagegen. 276 wollten den Text behalten. Durchgekommen ist er trotzdem. 112 waren nicht da, und für ein Verwerfen hätte es eine absolute Mehrheit gebraucht. Abwesenheit zählte nicht als Nein.
Was durch ist, ist keine Pflicht, jede verschlüsselte Nachricht auf dem Telefon zu lesen. Es ist die Verlängerung einer Ausnahme: Anbieter dürfen Nachrichten freiwillig durchsuchen. Ende-zu-Ende-verschlüsselte Dienste wie Signal stehen in diesem Text außen vor. Drinnen stehen Dienste, die den Inhalt schon sehen können, Mail, Cloud, mancher Messenger ohne diese Verschlüsselung.
Das ist der juristische Stand. Der politische ist gröber. Eine allgemeine Durchsuchung privater Korrespondenz wird als Kinder- und Sicherheitsschutz verkauft und als Ausnahme verwaltet, die sich verlängern lässt, wenn zu wenige im Saal sitzen. Wer eine Ausnahme erst freiwillig macht und sie dann zur Bedingung für den Marktzugang, hat die Durchsuchung nicht verhindert. Er hat sie vertagt.
Hunderte Millionen Menschen sind diesem Muster ausgeliefert, nicht weil ein Beamter ihr Telefon in der Hand hat, sondern weil das Gesetz den Anbieter bittet und der Anbieter die Bitte irgendwann nicht mehr ablehnen kann, ohne das Geschäft zu verlieren.
Dein Laptop hat diese Bitte nie als Grundzustand gekannt. Du installierst ein Programm, der Rechner führt es aus. Niemand in Brüssel zählt mit, welche Binary du von einer Projektseite holst. Das Telefon war derselbe Rechner, nur kleiner. Dieses Gleichnis wird aufgekündigt.
Das andere Versprechen
Android war nie so offen wie ein Debian-Laptop. Play-Dienste, Zertifizierung, Herstelleroberflächen lagen immer darauf.
Im Gegensatz zum iOS am iPhone von Apple stimmte aber der Kern: Eine APK von der Seite des Herstellers, aus F-Droid, von einem USB-Stick, war eine Installation, keine Genehmigung. Signal von signal.org. Ein Messprogramm. Ein Laden, den es im PlayStore nicht gibt. Der Google PlayStore war EIN Weg. Nicht der einzige.
Google stellt das 2027 auch in Europa um. Nicht indem Sideload abgeschafft wird. Indem auf zertifizierten Geräten jede App an eine geprüfte Person gebunden werden soll, egal aus welchem Laden sie kommt. Seit 30. September 2026 gilt das in Brasilien, Indonesien, Singapur und Thailand, zuerst für eine Handvoll großer Stores. Weltweit, und dann auch für die Datei von einer Website wie signal.org oder f-droid.org, ist es für 2027 angekündigt. Wer nicht geprüft ist, dessen App braucht auf dem Stock-Telefon einen Umweg: Entwickleroptionen, eine Warnung, einen Neustart, 24 Stunden warten, einmal erlauben. Oder einen Rechner mit ADB AppStore. ADB bleibt der Weg, den Google akzeptiert.
Für die meisten der über drei Milliarden Android-Nutzer sind Paketsignaturen nur Fachsimpelei. Wer versteht schon, dass wir vom Ende einer Zeit reden, die uns das Google Marketing von Anfang an zwanzig Jahre lang versprochen hat. Am Laptop darfst du jede Software installieren. Am Telefon darfst du sie nur mehr installieren, wenn der Google Konzern dazu ja sagt.
F-Droid prüft und signiert viele saubere Open-Source-Apps selbst, nicht mit dem Ausweis einer gemeldeten Person. Genau diese Apps fallen durch das Sieb. Nicht weil sie schaden. Weil sie keine Kundennummer beim Google-Konzern haben. Nutze sofort den offenen Weg der Community über ADB AppStore und deinen Laptop.
Wem vertraust du mehr? Den wenigen zentral geführten proprietären Konzernen und den von ihnen abhängigen Regierungen? Oder der Open-Source Community mit ihrem transparenten, überprüfbaren Quellcode?
Über 3 Milliarden Android-Geräte nutzen den PlayStore. Ab 2027 soll auf ihnen ein stilles Update gelten, das nur eine Seite beschlossen hat. Eine App, deren Entwickler sich nicht bei Google ausweisen und eine Gebühr zahlen, installierst du dann nicht mehr mit einem Tipp. Was auf deinem Laptop normal ist - dass du die Software einfach installieren kannst die du installieren willst - will dir Google ab 2027 nicht mehr erlauben!
Die politische Dimension: Google nennt über drei Milliarden monatlich aktive Android-Geräte. Schätzungen gehen 2026 von knapp vier Milliarden aus. Von etwa sieben Milliarden Menschen über 10 haben etwa fünf Milliarden ein Smartphone. Etwa 70 % der Smartphones verwenden Android. Es verwenden also etwa 3,5 Milliarden Menschen ein Android-Telefon, rund 50 % aller Menschen über 10. Die einseitige Änderung trifft den bei weitem größten Anteil aller Smartphone-Nutzer.
Der Google-Konzern kündigt einseitig den Vertrag mit seinen Kunden. Der Vergleich mit dem Laptop trägt. Niemand muss sich bei einem Konzern ausweisen, um ein Programm auf seinen Linux-Laptop oder einen XED LIVE-Stick zu legen. Auf den zertifizierten Android-Telefonen (im hiesigen Handel praktisch alle Android Handys) will Google 2027 aber die zwanzig Jahre alte Android Freiheit sterben lassen.
Es gibt aber nach wie vor - ohne Google-Konto und PlayStore - bewährte Community Lösungen: Zum Beispiel den XED LIVE-STICK mit ADB AppStore und USB-Kabel (oder WLAN Freigabe).
Zwei Geräte, kein schlechtes Gewissen
Wer beruflich eine Bank-App oder die Google Wallet für Karten braucht, muss auch 2027 ein Telefon verwenden, das die Bevormundung der Google Prüfung in Form eines Android Stock ROM besteht - auf Wunsch gerne als zweites Gerät. Das erste mit alternativem Android ohne Play-Dienste () ist dann seins - das zweite steht unter zentraler Kontrolle der Google Dienste. Das zweite ist das, was eventuell der Arbeitgeber und die Bank verlangen. Beides auf einem Smartphone zu erzwingen ist einfach nicht möglich.
Ein normales Android Phone wie das Moto G35 auf dem Original-Stock-Android kann auch schon Signal und F-Droid tragen, ohne Play-Konto - auch 2027. Ein Reset wirft diese Zugaben zwar wieder runter, die Google-Dienste im System bleiben - der USB-LIVE Stick installiert wieder alles für dich dazu.
Ein Moto G84 mit LineageOS, oder ein Pixel 9a und 10a mit GrapheneOS, trägt das freie Android System selbst in sich. Nach einem Reset ist es immer noch dein autarkes System. Speziell APPs für die Kamera oder die Bank bleiben ehrliche Gründe für das Zweitgerät. Sie sind kein Argument, dein Google freies Telefon dem Google PlayStore zu überlassen.
Vision und Mission
Die Vision ist der Laptop-Satz, zurück auf das Telefon, für Leute, die keine Maintainer sind.
Die Mission ist ein Stick. XED /LIVE Install & Rescue bootet Debian. Im Terminal führt eine einfache Auswahl durch das, was sonst eine Anleitung mit unzähligen Tabs ist. So wird für dich möglich, was sonst nur IT-Profis tun.
Der Stick entsperrt das Telefon nicht heimlich und schaltet Entwickleroptionen nicht von außen ein. Diesen einen Tipp macht der Mensch. Danach muss er keine Partitionstabelle kennen. Der Stick prüft die Datei, zeigt das Gerät, wartet auf ein Ja und schreibt nur das Rezept, das freigegeben wurde. Wer das Telefon später zurücksetzt, nimmt denselben Stick noch einmal. Das ist der Unterschied zu einer vorinstallierten App, die beim ersten Werksreset verschwindet.
Linux auf dem Stick, Android auf dem Telefon, dieselbe Idee: Das Werkzeug gehört dem, der es in der Hand hat. Nicht dem Google Konzern, nicht der Abwesenheit der Politiker im Plenum, nicht einem Konto, das man erst anlegen muss, um eine APP installieren und ein Gespräch führen zu dürfen - ohne dem ChatControl und KYC Zwang!
Der mehrsprachige Guide von exitchatcontrol.org kommt als Internet-Seite zurück, aus der offenen Quelle. Die längeren Texte verlinken auf PikaSim, Keep Android Open und Korben (Quellen unten), statt sie zu schlucken.
Das Versprechen war nie, dass niemand ein Telefon baut, das einen Laden hat. Das Versprechen war, dass du trotzdem jedes Programm installieren darfst. Es gilt noch. Man muss es nur wieder in die Hand nehmen:
Der Stick ist der Game Changer, den man anfassen und einfach nutzen kann.
Fazit
Wenige Tage bis Anfang 2027. Eine rote Zahl, und fast niemand bleibt stehen. In Brüssel bleibt eine Scan-Ausnahme in Kraft, obwohl 314 Abgeordnete dagegen waren, weil 112 Plätze leer blieben.
Die Römer wussten - ein abgelenktes Volk kontrolliert und regiert man leichter.
Auf deinem "normal vorinstalliertem" Android-Telefon soll ab 2027 jede freie App verbannt werden, wenn du sie direkt als APK Installationsdatei von einer Projektseite oder von Github installieren möchtest, indem sie an eine Registrierung im Google PlayStore gebunden werden, still über neue AGBs, ohne dass du je gefragt wurdest. Eine APK Datei von signal.org oder F-Droid und tausende andere hervorragende Open Source Apps sollen so aus dem Mainstream verbannt werden.
Das ist noch nicht die totale Kontrolle und noch kein totes Sideload. Es ist der Moment, in dem Freiheit zum Sonderweg wird, während du weiterwischst. Der Laptop hat diesen Sonderweg nie gebraucht. Dein Telefon braucht ihn nur, wenn du dir das gefallen lässt.
Die Lösung ist offen, sie heißt ADB AppStore. Die Lösung liegt auf einem Debian Linux PC oder einem Linux LIVE Stick - der auf jedem Windows- oder Linux-Laptop bootet. Tippe sieben mal am Android Telefon auf die Build-Nummer. Ein Kabel oder WLAN Freigabe. Ein Ja. Danach installierst du, was du willst. Ohne Google Konto. Ohne PlayStore Einschränkungen.
ADB - die Android Debug Bridge - liegt im Android Open Source Projekt und die Lizenz ist sauber. Der Quellcode steht unter der Apache-Lizenz 2.0, derselben Lizenz wie der Großteil von AOSP (Android Open Source Projekt).
Der LIVE Stick bootet damit kein geschlossenes Google-Programm, sondern ein offenes Protokoll: Der Rechner spricht mit dem Daemon adbd auf dem Telefon. Die Sperre von Google sitzt nicht in ADB. Sie sitzt in den Play-Diensten, die eine Installation ohne Registrierung nicht mehr möglich machen.
Über ADB kann dir die Community einen alternativen ADB APPStore bieten, bei dem du selbst einscheidest, was gut für dich ist - bei dem Google dich NICHT kontrolliert!
Was du jetzt tust
- Lies https://keepandroidopen.org/ — dort steht die Zahl, nicht nur die Empörung.
- Installiere Signal von signal.org und F-Droid von f-droid.org. Heute reicht ein Tipp auf unbekannte Apps. Den Google PlayStore brauchst du nicht. Tu es, bevor dieser Tipp zur Schleuse wird.
- Hol die Freiheit über den Stick, wenn es einfach und sicher sein soll und du die Lösung anderen zeigen willst: Entwickleroptionen an, USB-Debugging an, XED-Stick booten, Telefon anschließen, Zulassen tippen. Der LIVE Stick installiert. Du schaltest Debugging wieder aus. Die Apps bleiben und aktualisieren sich selbst.
- Zeig es Freunden, die das noch nicht gelesen habe. Bis Anfang 2027 gibt es keinen Aufschrei, solange das Problem niemand sieht. WLAN oder ein Kabel und ein LIVE USB STICK sind eine Lösung, die JEDER kennen sollte.
Der LIVE Stick bootet ein freies Debian GNU Linux. Er wartet auf DEIN JA. Nicht auf deine Registrierung.
Quellen zum Thema:
- Korben, zur Abstimmung: https://korben.info/en/chat-control-314-against-112-absent-text-passes.html
- PikaSim, praktische Stufen: https://pikasim.com/guides/privacy/how-to-avoid-chat-control
- Keep Android Open: https://keepandroidopen.org/
- Google, Zeitlinie der Entwickler-Prüfung: https://developer.android.com/developer-verification
- Quelle des Feldleitfadens, MIT: https://github.com/Aurealibe/exitchatcontrol.org


